
ก่อนจะเข้าเรื่อง “แฮกเกอร์โจมตีธุรกิจ SME อย่างไร?” ถ้าหากติดตามข่าวด้านไซเบอร์และ AI เชื่อว่าเร็ว ๆ นี้จะได้พบข่าว “แฮกเกอร์ใช้เครื่องมือ ARTEX AI และ Claude Code ร่วมกันเจาะระบบธนาคารหลายแห่งในเกาหลีใต้ ส่งผลให้ข้อมูลส่วนบุคคลและข้อมูลบัตรเครดิตของลูกค้าในสถาบันการเงินใหญ่ เช่น Shinhan และ Kookmin ตกอยู่ในความเสี่ยง จนทำให้รัฐบาลเกาหลีใต้ต้องเรียกประชุมฉุกเฉินเพื่อยกระดับความปลอดภัยไซเบอร์ของประเทศ“
ดังนั้น เรื่องที่น่าสนใจไม่แพ้ AI คือ แฮกเกอร์โจมตีธุรกิจ SME อย่างไร? เว็บไซต์เล็กก็อาจตกเป็นเป้าหมายได้?
“ธุรกิจเรายังเล็กอยู่ คงไม่มีแฮกเกอร์ที่ไหนสนใจหรอก”
ความคิดนี้อาจทำให้ธุรกิจมองข้ามความเสี่ยงทางไซเบอร์ที่สำคัญ เพราะในความเป็นจริง แฮกเกอร์ไม่จำเป็นต้องเลือกบริษัทขนาดใหญ่หรือธุรกิจที่มีชื่อเสียงเป็นเป้าหมายเสมอไป เว็บไซต์ของธุรกิจ SME ร้านค้าออนไลน์ หรือเว็บไซต์ WordPress ทั่วไปก็อาจถูกโจมตีได้ หากมีช่องโหว่หรือระบบป้องกันไม่เพียงพอ
แฮกเกอร์โจมตีธุรกิจ SME โดยมักอาศัยช่องโหว่ของระบบ ข้อมูลที่เข้าถึงได้จากอินเทอร์เน็ต รหัสผ่านที่ไม่ปลอดภัย และการหลอกลวงผู้ใช้งาน การโจมตีจำนวนหนึ่งใช้ระบบอัตโนมัติค้นหาเว็บไซต์ที่มีจุดอ่อน โดยไม่ได้เจาะจงเลือกชื่อบริษัทตั้งแต่แรก
เจ้าของธุรกิจจึงไม่ควรประเมินความเสี่ยงจากขนาดของบริษัทเพียงอย่างเดียว แต่ควรพิจารณาว่าเว็บไซต์เก็บข้อมูลอะไร เปิดให้เข้าถึงระบบใดบ้าง และมีการตรวจสอบความปลอดภัยอย่างเหมาะสมหรือไม่
บทความนี้จะอธิบายวิธีที่แฮกเกอร์ค้นหาเป้าหมาย ความเสี่ยงที่ธุรกิจ SME ควรรู้จัก แนวทางป้องกันเว็บไซต์ และบทบาทของ Penetration Testing หรือ Pentest ในการค้นหาช่องโหว่ก่อนที่ผู้ไม่หวังดีจะนำไปใช้โจมตี
ทำไมธุรกิจ SME จึงตกเป็นเป้าหมายของแฮกเกอร์?
ธุรกิจขนาดเล็กและขนาดกลางอาจมีทรัพยากรด้านความปลอดภัยจำกัดเมื่อเทียบกับองค์กรขนาดใหญ่ แต่ยังต้องใช้งานเว็บไซต์ อีเมล ฐานข้อมูล ระบบบัญชี และบริการออนไลน์ต่าง ๆ เช่นเดียวกัน
มีเหตุผลสำคัญ 3 ประการที่ทำให้ระบบของ SME อาจเป็นเป้าหมายที่น่าสนใจ
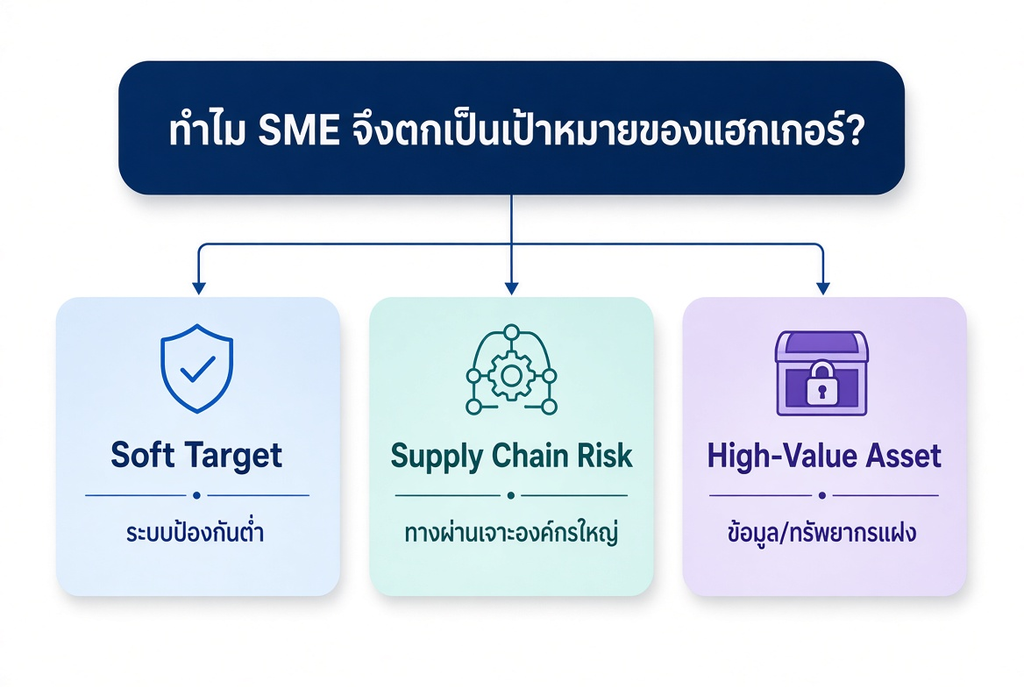
1. ระบบมีช่องโหว่ แต่ไม่มีผู้ดูแลความปลอดภัยโดยตรง
เว็บไซต์ที่ใช้ซอฟต์แวร์หรือปลั๊กอินเวอร์ชันเก่า ตั้งรหัสผ่านไม่รัดกุม หรือไม่ได้ตรวจสอบสิทธิ์ผู้ใช้งาน อาจมีความเสี่ยงต่อการถูกบุกรุก
ตัวอย่างเช่น เว็บไซต์ WordPress ที่ไม่ได้อัปเดตปลั๊กอินซึ่งมีช่องโหว่ที่ทราบแล้ว อาจตกเป็นเป้าหมายของการสแกนอัตโนมัติจากผู้ไม่หวังดี
ประเด็นสำคัญไม่ใช่ว่า WordPress หรือเว็บไซต์ขนาดเล็กไม่ปลอดภัย แต่เป็นการดูแลระบบให้เหมาะสมกับความเสี่ยงที่เกิดขึ้นจริง
2. ใช้ธุรกิจ SME เป็นทางผ่านไปยังองค์กรขนาดใหญ่
ธุรกิจ SME บางแห่งเป็นผู้รับจ้าง ผู้ให้บริการด้านไอที ซัพพลายเออร์ หรือคู่ค้าขององค์กรขนาดใหญ่
หากระบบของ SME มีการเชื่อมต่อกับองค์กรเหล่านั้น เช่น การใช้บัญชีร่วมกัน การเชื่อมต่อ API หรือการเข้าถึงระบบภายใน แฮกเกอร์อาจพยายามใช้ความสัมพันธ์ดังกล่าวเป็นช่องทางขยายการโจมตี
ความเสี่ยงนี้เกี่ยวข้องกับ Supply Chain Attack ซึ่งหมายถึงการโจมตีผ่านบุคคลหรือระบบในห่วงโซ่อุปทาน ไม่ใช่เฉพาะการเจาะระบบของเป้าหมายโดยตรงเท่านั้น
3. เว็บไซต์มีข้อมูลหรือทรัพยากรที่นำไปใช้ประโยชน์ได้
แม้เว็บไซต์จะไม่มีระบบรับชำระเงิน แต่ก็อาจมีบัญชีผู้ดูแล ข้อมูลลูกค้า อีเมลธุรกิจ หรือการเชื่อมต่อกับบริการอื่น
เว็บไซต์ที่ถูกยึดครองอาจถูกนำไปใช้ส่งสแปม ฝังหน้าหลอกลวง เปลี่ยนเส้นทางผู้เข้าชม เผยแพร่เนื้อหา SEO Spam หรือใช้เป็นส่วนหนึ่งของเครือข่าย Botnet
ดังนั้น เว็บไซต์ประชาสัมพันธ์บริษัทที่มีข้อมูลไม่มากก็ไม่ควรถูกมองว่าปลอดภัยโดยอัตโนมัติ
แฮกเกอร์เลือกเป้าหมายโจมตีธุรกิจ SME อย่างไร?
การค้นหาเป้าหมายอาจเกิดจากการโจมตีแบบวงกว้างที่ใช้ระบบอัตโนมัติ หรือการสำรวจข้อมูลเพื่อเลือกเป้าหมายเฉพาะ กระบวนการเหล่านี้สามารถเกิดร่วมกันได้
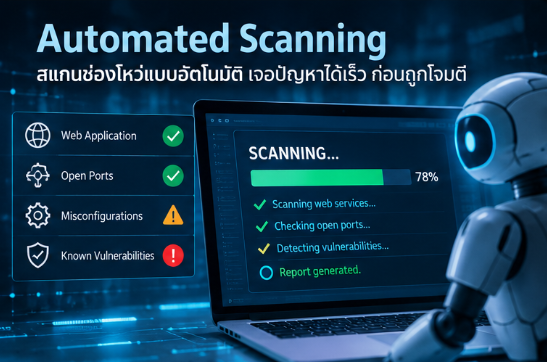
1. Automated Scanning: ใช้ระบบอัตโนมัติค้นหาจุดอ่อน
ระบบสแกนอัตโนมัติสามารถตรวจสอบบริการที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และค้นหาสัญญาณที่บ่งชี้ถึงการตั้งค่าผิดพลาดหรือซอฟต์แวร์ที่มีช่องโหว่
ตัวอย่างเช่น เมื่อมีการเปิดเผยช่องโหว่ในซอฟต์แวร์ที่ได้รับความนิยม ผู้โจมตีอาจค้นหาเว็บไซต์ที่ใช้ซอฟต์แวร์เวอร์ชันที่ได้รับผลกระทบ
หากเว็บไซต์ SME อยู่ในกลุ่มเป้าหมายของการสแกน ก็อาจถูกตรวจพบได้โดยไม่จำเป็นต้องมีใครรู้จักชื่อบริษัทมาก่อน
สิ่งที่เจ้าของธุรกิจควรทำ: ตรวจสอบซอฟต์แวร์และปลั๊กอินที่ใช้งาน ปิดบริการที่ไม่จำเป็น อัปเดตแพตช์ความปลอดภัย และเฝ้าระวังความผิดปกติของระบบอย่างสม่ำเสมอ
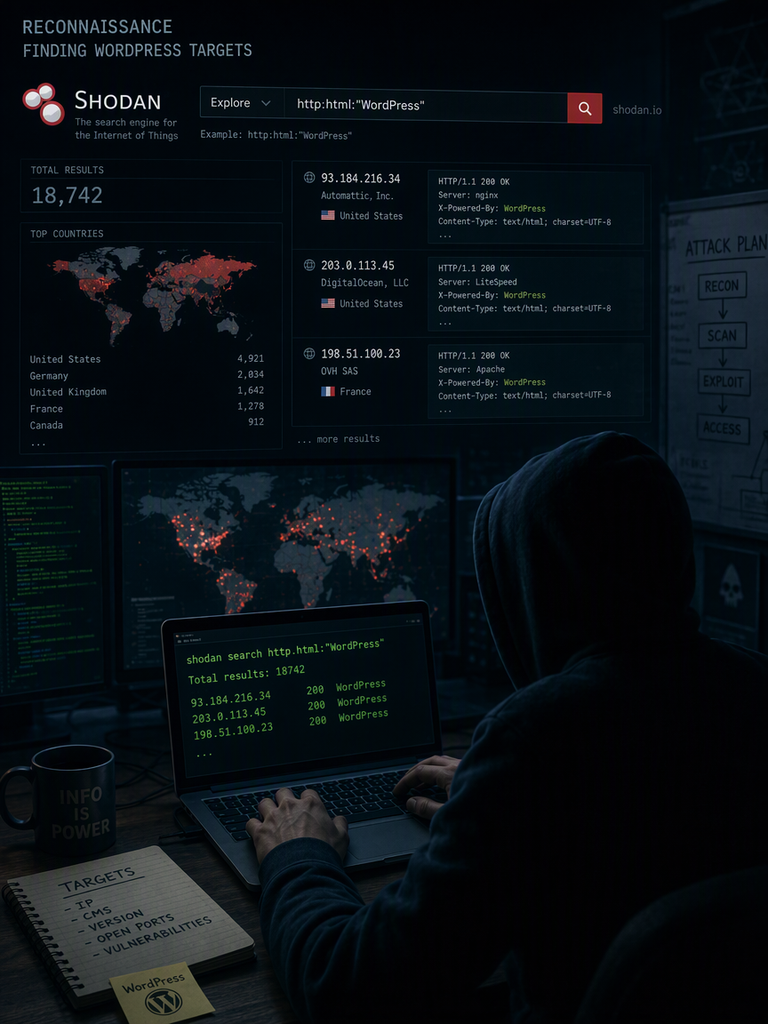
2. OSINT: ใช้ข้อมูลสาธารณะเพื่อทำความเข้าใจเป้าหมาย
OSINT หรือ Open Source Intelligence คือการรวบรวมและวิเคราะห์ข้อมูลจากแหล่งที่เปิดเผยต่อสาธารณะ
ข้อมูลที่อาจถูกนำมาวิเคราะห์ ได้แก่
- เว็บไซต์และเทคโนโลยีที่ธุรกิจใช้
- ข้อมูลการติดต่อและอีเมลที่เผยแพร่สาธารณะ
- รายละเอียดของบริการที่เปิดให้เข้าถึงจากอินเทอร์เน็ต
- ข้อมูลตำแหน่งงานหรือโครงสร้างองค์กรที่เปิดเผยต่อสาธารณะ
- ข้อมูลเกี่ยวกับซอฟต์แวร์หรือบริการที่องค์กรประกาศใช้งาน
เครื่องมืออย่าง Shodan และ Censys ใช้ค้นหาข้อมูลเกี่ยวกับระบบและอุปกรณ์ที่เชื่อมต่อกับอินเทอร์เน็ต ส่วนเครื่องมือวิเคราะห์เทคโนโลยีเว็บไซต์อาจช่วยระบุระบบที่เว็บไซต์ใช้งาน
ข้อมูลเหล่านี้ไม่ได้หมายความว่าเว็บไซต์มีช่องโหว่เสมอไป แต่ช่วยให้ผู้โจมตีหรือผู้ตรวจสอบความปลอดภัยเข้าใจพื้นผิวการโจมตี (Attack Surface) ได้ดีขึ้น
3. Exploiting Known Vulnerabilities: ใช้ช่องโหว่ที่ยังไม่ได้แก้ไข
ช่องโหว่ที่มีการเปิดเผยแล้วอาจมีรายละเอียดทางเทคนิคและวิธีตรวจสอบเผยแพร่ต่อสาธารณะ หากธุรกิจยังใช้งานซอฟต์แวร์เวอร์ชันที่ได้รับผลกระทบ ก็อาจมีความเสี่ยงถูกโจมตี
ความเสี่ยงนี้พบได้กับระบบปฏิบัติการ เว็บเซิร์ฟเวอร์ ระบบจัดการเนื้อหา (CMS) ปลั๊กอิน และเว็บแอปพลิเคชันที่พัฒนาขึ้นเอง
อย่างไรก็ตาม การมีช่องโหว่ที่ประกาศแล้วไม่ได้แปลว่าระบบจะถูกเจาะสำเร็จทุกกรณี ความเสี่ยงขึ้นอยู่กับเวอร์ชัน การตั้งค่า การเปิดใช้งานฟังก์ชัน และมาตรการป้องกันที่มีอยู่
ธุรกิจจึงควรจัดลำดับการอัปเดตตามระดับความรุนแรงและการเปิดรับความเสี่ยง ไม่ใช่รอให้เว็บไซต์แสดงอาการผิดปกติก่อนจึงค่อยดำเนินการ
4. Phishing และ Social Engineering: โจมตีผ่านพฤติกรรมมนุษย์
ไม่ใช่ทุกการโจมตีที่เริ่มต้นจากช่องโหว่ทางเทคนิค ผู้โจมตีอาจใช้ข้อความ อีเมล หรือเว็บไซต์ปลอมเพื่อหลอกให้พนักงานเปิดเผยรหัสผ่าน ดาวน์โหลดไฟล์อันตราย หรืออนุมัติธุรกรรมที่ไม่ถูกต้อง
ตัวอย่างเช่น อีเมลที่แอบอ้างเป็นผู้ให้บริการโฮสติ้งและแจ้งให้เจ้าของเว็บไซต์เข้าสู่ระบบเพื่อแก้ไขปัญหาด่วน หากผู้รับไม่ตรวจสอบแหล่งที่มา อาจเผลอกรอกข้อมูลเข้าสู่ระบบในเว็บไซต์ปลอม
มาตรการสำคัญคือการอบรมพนักงาน เปิดใช้ Multi-Factor Authentication (MFA) และมีกระบวนการตรวจสอบคำขอเปลี่ยนแปลงข้อมูลทางการเงินหรือสิทธิ์การเข้าถึง
รูปแบบการโจมตีที่ธุรกิจ SME ควรรู้จัก
เมื่อผู้โจมตีค้นพบจุดอ่อนแล้ว ความเสียหายที่อาจเกิดขึ้นมีหลายรูปแบบ
| รูปแบบการโจมตี | ความเสี่ยงต่อธุรกิจ |
|---|---|
| Ransomware | ข้อมูลหรือระบบถูกเข้ารหัสจนใช้งานไม่ได้ และอาจถูกข่มขู่เรียกค่าไถ่ |
| Brute Force และ Credential Stuffing | ผู้โจมตีพยายามเข้าสู่ระบบด้วยรหัสผ่านจำนวนมากหรือข้อมูลบัญชีที่รั่วไหลจากบริการอื่น |
| SQL Injection | ช่องโหว่ในเว็บแอปพลิเคชันอาจทำให้มีการเข้าถึงหรือแก้ไขข้อมูลฐานข้อมูลโดยไม่ได้รับอนุญาต |
| Cross-Site Scripting (XSS) | โค้ดอันตรายอาจทำงานในเบราว์เซอร์ของผู้ใช้งานผ่านเว็บไซต์ที่มีช่องโหว่ |
| Business Email Compromise (BEC) | ผู้โจมตีปลอมแปลงหรือยึดบัญชีอีเมลเพื่อหลอกให้โอนเงินหรือเปิดเผยข้อมูล |
| SEO Spam | เว็บไซต์ถูกแทรกเนื้อหาหรือลิงก์ที่ไม่พึงประสงค์ ส่งผลต่อความน่าเชื่อถือและคุณภาพของเว็บไซต์ |
การโจมตีแต่ละประเภทมีวิธีป้องกันแตกต่างกัน ธุรกิจจึงควรประเมินทั้งความปลอดภัยของเว็บไซต์ บัญชีผู้ใช้งาน อีเมล ฐานข้อมูล และระบบสำรองข้อมูล ไม่ควรพึ่งเครื่องมือชนิดเดียวเพื่อป้องกันทุกความเสี่ยง
เว็บไซต์ SME ถูกแฮกแล้วเกิดผลกระทบอะไรบ้าง?
ความเสียหายจากเหตุการณ์ไซเบอร์ไม่ได้จำกัดอยู่ที่ค่าใช้จ่ายในการซ่อมแซมเว็บไซต์ แต่ยังส่งผลต่อการดำเนินธุรกิจในหลายด้าน
1. ความเสียหายทางการเงิน: อาจเกิดค่าใช้จ่ายในการตรวจสอบเหตุการณ์ กู้คืนข้อมูล จัดหาระบบทดแทน และแก้ไขช่องโหว่ รวมถึงความเสียหายจากการฉ้อโกง
2. ธุรกิจหยุดชะงัก: เว็บไซต์ขายสินค้า ระบบจอง หรือช่องทางติดต่อกับลูกค้าอาจไม่สามารถใช้งานได้ ทำให้เสียโอกาสในการขายและการให้บริการ
3. ข้อมูลส่วนบุคคลรั่วไหล: หากข้อมูลลูกค้าถูกเข้าถึงโดยไม่ได้รับอนุญาต ธุรกิจต้องประเมินเหตุการณ์และดำเนินการตามหน้าที่ทางกฎหมายที่เกี่ยวข้อง รวมถึงข้อกำหนดภายใต้ PDPA เมื่อเข้าเงื่อนไข
4. ความน่าเชื่อถือลดลง: ลูกค้าอาจลังเลที่จะใช้บริการ หากพบเว็บไซต์แสดงเนื้อหาผิดปกติ มีการเปลี่ยนเส้นทาง หรือมีคำเตือนด้านความปลอดภัย
5. ผลกระทบต่อ SEO และการมองเห็นใน AI Search: เว็บไซต์ที่ถูกแทรกสแปมหรือเนื้อหาหลอกลวงอาจส่งผลต่อประสบการณ์ผู้ใช้ ความน่าเชื่อถือ และการประเมินคุณภาพเว็บไซต์ การแก้ไขเหตุการณ์จึงควรรวมถึงการตรวจสอบหน้าที่ถูกแทรกโค้ด ลิงก์ และเนื้อหาที่ไม่พึงประสงค์ด้วย
Pentest คืออะไร และช่วยป้องกันธุรกิจ SME ได้อย่างไร?
Penetration Testing หรือ Pentest คือการทดสอบความปลอดภัยโดยผู้เชี่ยวชาญ ซึ่งจำลองวิธีการโจมตีภายในขอบเขตที่ได้รับอนุญาต เพื่อประเมินว่าจุดอ่อนของระบบสามารถถูกใช้ประโยชน์ได้หรือไม่ และอาจส่งผลกระทบต่อธุรกิจอย่างไร (NichPR จะเพิ่มเติมเนื้อหาด้าน Pentest ให้มากขึ้น)
สำหรับ SME การทำ Pentest สามารถช่วยตรวจสอบเว็บไซต์ เว็บแอปพลิเคชัน ระบบยืนยันตัวตน และองค์ประกอบอื่นตามขอบเขตการทดสอบที่ตกลงกัน
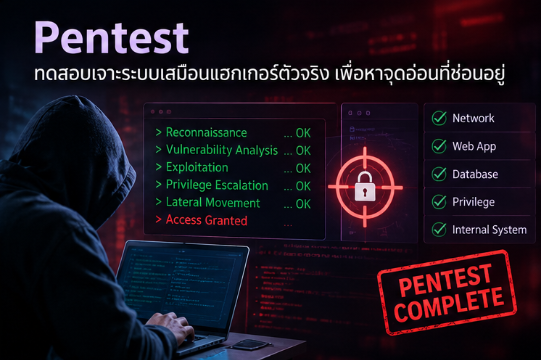
กระบวนการโดยทั่วไปประกอบด้วย
- กำหนดขอบเขต: ระบุเว็บไซต์ ระบบ และสภาพแวดล้อมที่ได้รับอนุญาตให้ทดสอบ
- สำรวจระบบ: ทำความเข้าใจเทคโนโลยี จุดเชื่อมต่อ และพื้นผิวการโจมตี
- วิเคราะห์ช่องโหว่: ตรวจสอบจุดอ่อนและจัดลำดับความเสี่ยง
- ทดสอบภายใต้เงื่อนไขที่ตกลงกัน: พิสูจน์ช่องโหว่เท่าที่จำเป็นและปลอดภัย
- จัดทำรายงาน: ระบุหลักฐาน ผลกระทบ ระดับความเสี่ยง และแนวทางแก้ไข
- ตรวจสอบหลังแก้ไข: ทดสอบซ้ำเพื่อยืนยันว่าปิดช่องโหว่ที่พบแล้ว
Pentest ไม่ได้ทำให้ระบบปลอดภัยอย่างสมบูรณ์ และไม่สามารถรับประกันว่าจะไม่ถูกโจมตีในอนาคต แต่ช่วยให้ธุรกิจเห็นจุดอ่อนที่ควรจัดการโดยอาศัยหลักฐานจากการทดสอบ
Pentest ต่างจาก Vulnerability Scan อย่างไร?
แม้ทั้งสองวิธีมีเป้าหมายเพื่อค้นหาความเสี่ยง แต่มีขอบเขตและผลลัพธ์ต่างกัน
| ประเด็น | Vulnerability Scan | Pentest |
|---|---|---|
| วิธีการ | ใช้เครื่องมือสแกนค้นหาสัญญาณของช่องโหว่ | ผสมผสานการตรวจสอบด้วยเครื่องมือและการทดสอบโดยผู้เชี่ยวชาญ |
| ผลลัพธ์ | รายการช่องโหว่หรือสิ่งที่ควรตรวจสอบเพิ่มเติม | หลักฐานการทดสอบ ผลกระทบ และเส้นทางการโจมตีภายในขอบเขตที่กำหนด |
| ข้อจำกัด | อาจมีผลบวกลวงและอาจไม่พบปัญหาทุกประเภท | ขึ้นอยู่กับขอบเขต เวลา และวิธีการทดสอบ |
| เหมาะกับ | การตรวจสอบเบื้องต้นและการติดตามความเสี่ยงเป็นระยะ | การประเมินเชิงลึกในระบบที่มีความสำคัญหรือมีความเสี่ยงสูง |
สองวิธีนี้สามารถใช้ร่วมกันได้ การสแกนช่วยติดตามช่องโหว่ที่ทราบแล้ว ส่วน Pentest ช่วยประเมินว่าจุดอ่อนบางรายการสามารถนำไปใช้โจมตีได้อย่างไรภายใต้เงื่อนไขจริง
5 วิธีลดความเสี่ยงทางไซเบอร์สำหรับ SME
ธุรกิจไม่จำเป็นต้องเริ่มต้นด้วยระบบราคาแพงเสมอไป แต่ควรวางมาตรการพื้นฐานให้ครบและเลือกลงทุนตามความเสี่ยง
1. เปิดใช้ MFA และจัดการสิทธิ์บัญชี
เปิดใช้การยืนยันตัวตนหลายปัจจัยในบัญชีผู้ดูแลเว็บไซต์ อีเมลธุรกิจ และบริการสำคัญ ใช้รหัสผ่านที่ไม่ซ้ำกัน จำกัดสิทธิ์ผู้ใช้งานตามหน้าที่ และยกเลิกบัญชีที่ไม่จำเป็น
2. อัปเดตซอฟต์แวร์และปลั๊กอิน
ดูแลระบบปฏิบัติการ เว็บเซิร์ฟเวอร์ CMS ธีม และปลั๊กอินให้ได้รับการอัปเดตด้านความปลอดภัยอย่างเหมาะสม ก่อนอัปเดตระบบสำคัญ ควรสำรองข้อมูลและมีแผนกู้คืนหากเกิดปัญหา
3. สำรองข้อมูลและทดสอบการกู้คืน
แนวทางสำรองข้อมูลแบบ 3-2-1 แนะนำให้มีข้อมูลอย่างน้อย 3 ชุด เก็บบนสื่อ 2 ประเภท และมี 1 ชุดอยู่นอกสถานที่หรือแยกจากระบบหลัก ควรป้องกันไม่ให้ผู้โจมตีที่ยึดบัญชีหลักสามารถลบข้อมูลสำรองทั้งหมดได้
4. เฝ้าระวังความผิดปกติและเตรียมแผนรับมือ
ตรวจสอบการเข้าสู่ระบบ บัญชีผู้ดูแล ไฟล์เว็บไซต์ การเปลี่ยนแปลงสิทธิ์ และการแจ้งเตือนด้านความปลอดภัย กำหนดผู้รับผิดชอบและขั้นตอนติดต่อผู้เชี่ยวชาญเมื่อพบเหตุการณ์ผิดปกติ
5. ประเมินความเสี่ยงและทำ Pentest ตามความเหมาะสม
เลือกขอบเขตการทดสอบตามความสำคัญของระบบ เช่น เว็บไซต์ที่ให้บริการลูกค้า เว็บแอปพลิเคชันที่เก็บข้อมูลส่วนบุคคล หรือระบบที่เชื่อมต่อกับองค์กรคู่ค้า
ความถี่ในการทดสอบควรพิจารณาจากระดับความเสี่ยง การเปลี่ยนแปลงระบบ และข้อกำหนดของธุรกิจ ไม่ควรกำหนดเป็นตัวเลขเดียวสำหรับทุกองค์กร
คำถามที่พบบ่อยเกี่ยวกับแฮกเกอร์โจมตีธุรกิจ SME
เว็บไซต์บริษัทที่ไม่มีระบบชำระเงินจำเป็นต้องทำ Security Test หรือไม่?
ควรประเมินความเสี่ยง แม้เว็บไซต์ไม่มีระบบชำระเงิน ก็อาจมีบัญชีผู้ดูแล ข้อมูลติดต่อ หรือถูกใช้ส่งสแปมและเผยแพร่เนื้อหาที่เป็นอันตรายได้ ขอบเขตการตรวจสอบควรเหมาะสมกับระบบและผลกระทบที่อาจเกิดขึ้น
เว็บไซต์ WordPress มีความเสี่ยงถูกแฮกจากปลั๊กอินหรือไม่?
มีความเสี่ยงได้ โดยเฉพาะเมื่อใช้ปลั๊กอินที่มีช่องโหว่ ไม่ได้รับการอัปเดต หรือมีการตั้งค่าที่ไม่เหมาะสม ควรใช้ปลั๊กอินจากแหล่งที่เชื่อถือได้ ติดตามประกาศด้านความปลอดภัย และลบส่วนประกอบที่ไม่จำเป็น
AI ทำให้แฮกเกอร์โจมตี SME ได้ง่ายขึ้นหรือไม่?
AI สามารถช่วยทำงานบางอย่างให้รวดเร็วขึ้น เช่น การวิเคราะห์ข้อมูล การสร้างข้อความหลอกลวง และการช่วยเขียนโค้ด แต่ความเสี่ยงจริงขึ้นอยู่กับเครื่องมือ ความสามารถของผู้โจมตี และการป้องกันของระบบ ธุรกิจควรเตรียมรับมือทั้งการโจมตีแบบอัตโนมัติและการหลอกลวงที่ปรับให้เหมาะกับเหยื่อ
Pentest จำเป็นต้องทำทุกปีหรือไม่?
ไม่มีความถี่เดียวที่เหมาะกับทุกธุรกิจ ควรพิจารณาความเสี่ยง ข้อกำหนดของคู่ค้า กฎหมายหรือมาตรฐานที่เกี่ยวข้อง และการเปลี่ยนแปลงระบบ การทดสอบตามรอบที่เหมาะสมและหลังการเปลี่ยนแปลงสำคัญช่วยให้ตรวจพบปัญหาได้เร็วขึ้น
Pentest ทำให้เว็บไซต์ล่มหรือข้อมูลเสียหายได้หรือไม่?
การทดสอบบางประเภทอาจกระทบต่อระบบได้หากไม่ได้วางแผนอย่างรอบคอบ จึงต้องกำหนดขอบเขต ช่วงเวลา วิธีทดสอบ และเงื่อนไขหยุดการทดสอบร่วมกัน พร้อมสำรองข้อมูลและหลีกเลี่ยงการทดสอบที่สร้างผลกระทบเกินความจำเป็น
หากพบว่าเว็บไซต์ถูกแฮก ควรทำอย่างไร?
ควรประเมินเหตุการณ์ จำกัดการเข้าถึงที่เป็นอันตราย และแยกระบบที่ได้รับผลกระทบตามความเหมาะสม เก็บหลักฐานที่จำเป็น เปลี่ยนข้อมูลรับรองจากอุปกรณ์ที่เชื่อถือได้ ตรวจสอบช่องทางที่ผู้โจมตีใช้เข้ามา และกู้คืนจากข้อมูลสำรองที่ตรวจสอบแล้ว หากมีข้อมูลส่วนบุคคลเกี่ยวข้อง ควรประเมินหน้าที่แจ้งเหตุและดำเนินการตามกฎหมายที่เกี่ยวข้อง
แฮกเกอร์โจมตีธุรกิจ SME อย่างไร สรุป: อย่ารอให้เว็บไซต์ถูกแฮกก่อนจึงเริ่มป้องกัน
แฮกเกอร์โจมตีธุรกิจ SME ได้ด้วยหลายวิธี ตั้งแต่การสแกนระบบอัตโนมัติ การใช้ประโยชน์จากช่องโหว่ที่ไม่ได้รับการแก้ไข ไปจนถึงการหลอกลวงพนักงานและการโจมตีผ่านบัญชีผู้ใช้งาน
ขนาดของธุรกิจไม่ใช่ตัวชี้วัดความปลอดภัยที่เพียงพอ สิ่งสำคัญคือการรู้ว่าระบบของตนมีจุดอ่อนตรงไหน มีข้อมูลอะไรที่ต้องปกป้อง และจะตอบสนองอย่างไรเมื่อเกิดเหตุการณ์
การอัปเดตระบบ เปิดใช้ MFA สำรองข้อมูล เฝ้าระวังความผิดปกติ และทดสอบความปลอดภัยตามความเสี่ยง เป็นจุดเริ่มต้นที่ธุรกิจสามารถนำไปปฏิบัติได้
หากต้องการเข้าใจความเสี่ยงของเว็บไซต์ให้ลึกกว่าการสแกนเบื้องต้น การทำ Pentest โดยผู้เชี่ยวชาญภายใต้ขอบเขตที่ได้รับอนุญาต จะช่วยให้ธุรกิจมีหลักฐานสำหรับจัดลำดับการแก้ไขและวางแผนป้องกันได้อย่างเป็นระบบ
ต้องการประเมินความเสี่ยงของเว็บไซต์ SME หรือ WordPress?
เริ่มต้นด้วยการตรวจสอบเวอร์ชันซอฟต์แวร์ ปลั๊กอิน บัญชีผู้ดูแล การสำรองข้อมูล และการตั้งค่าความปลอดภัย หากต้องการประเมินเชิงลึก ควรกำหนดขอบเขตและปรึกษาผู้ให้บริการ Pentest เพื่อเลือกวิธีทดสอบให้เหมาะกับความสำคัญของเว็บไซต์และงบประมาณของธุรกิจ
หมายเหตุ: การประเมินความปลอดภัยควรดำเนินการกับระบบที่คุณเป็นเจ้าของหรือได้รับอนุญาตให้ทดสอบเท่านั้น